

La seguridad de la información es clave para cualquier empresa que trabaja con datos y documentos digitales. Proteger esta información exige medidas de seguridad y una buena gestión de los riesgos.
El certificado ISO 27001 reconoce que una organización cumple los requisitos internacionales para gestionar la seguridad de la información dentro de un ámbito definido.
En SaveTheProof hemos obtenido la certificación ISO 27001. Es un nuevo paso en nuestro compromiso con la seguridad, la protección de los datos y la confianza de nuestros usuarios.
Te explicamos qué significa esta certificación, qué ventajas ofrece y cómo se relaciona con nuestros servicios de certificación de evidencias digitales con validez legal.
¿Qué es el certificado ISO 27001?
La ISO/IEC 27001 es una norma internacional que establece los requisitos para proteger y gestionar la información de una organización de forma segura.
Fue desarrollada por la Organización Internacional de Normalización (ISO) y la Comisión Electrotécnica Internacional (IEC).
Su objetivo es ayudar a las empresas a crear y mantener un Sistema de Gestión de la Seguridad de la Información (SGSI).
Un SGSI es un conjunto de normas internas, procesos y medidas que permiten identificar riesgos y proteger la información frente a posibles amenazas.
Por tanto, obtener un certificado ISO 27001 significa que una entidad independiente ha comprobado que el sistema de gestión cumple los requisitos de la norma.
Esta evaluación se realiza sobre unas actividades, procesos y sistemas concretos. Es lo que se conoce como el alcance de la certificación.
La edición de referencia es ISO/IEC 27001:2022. En 2024 se publicó una modificación relacionada con la consideración del cambio climático en el contexto de las organizaciones.
Es una certificación reconocida internacionalmente. Según la ISO Survey 2024, se registraron 96.709 certificados ISO/IEC 27001 y 179.877 emplazamientos certificados en todo el mundo.
Estas cifras muestran su importancia internacional, aunque no representan necesariamente el número de empresas certificadas.
¿Para qué sirve la norma ISO 27001 y qué requisitos establece?
La norma ISO 27001 ayuda a las empresas a proteger sus datos y sistemas mediante una gestión organizada de la seguridad.
No se trata únicamente de instalar antivirus o proteger los equipos informáticos. También exige establecer responsabilidades, analizar riesgos y revisar las medidas de protección.
Para conseguirlo, la norma incluye varios requisitos:
- Definir qué se protege: identificar la información, los sistemas y los procesos que forman parte del sistema de gestión.
- Asignar responsabilidades: establecer quién se encarga de aplicar y supervisar las medidas de seguridad.
- Analizar los riesgos: detectar amenazas que puedan afectar a los datos y valorar sus posibles consecuencias.
- Aplicar controles: elegir medidas de seguridad adecuadas para reducir o gestionar los riesgos detectados.
- Realizar auditorías: comprobar de forma periódica que las medidas funcionan y que se cumplen los requisitos.
- Mejorar continuamente: corregir problemas y adaptar el sistema a nuevas amenazas o necesidades.
La norma también incluye controles de seguridad de referencia. Cada organización debe determinar cuáles necesita según sus riesgos y justificar su elección.
Confidencialidad, integridad y disponibilidad de la información
La ISO 27001 se apoya en tres principios básicos para proteger la información:
- Confidencialidad: solo las personas autorizadas pueden acceder a la información.
- Integridad: los datos deben mantenerse completos y protegidos frente a cambios no autorizados.
- Disponibilidad: la información y los sistemas deben estar accesibles cuando los usuarios autorizados los necesiten.
Por ejemplo, una empresa debe controlar quién puede consultar sus documentos, evitar cambios indebidos y disponer de medidas para responder ante fallos de sus sistemas.
La ISO 27001 ayuda a organizar estas medidas. No garantiza una seguridad absoluta, pero permite gestionar los riesgos de forma ordenada y verificable.
SaveTheProof obtiene la certificación ISO 27001
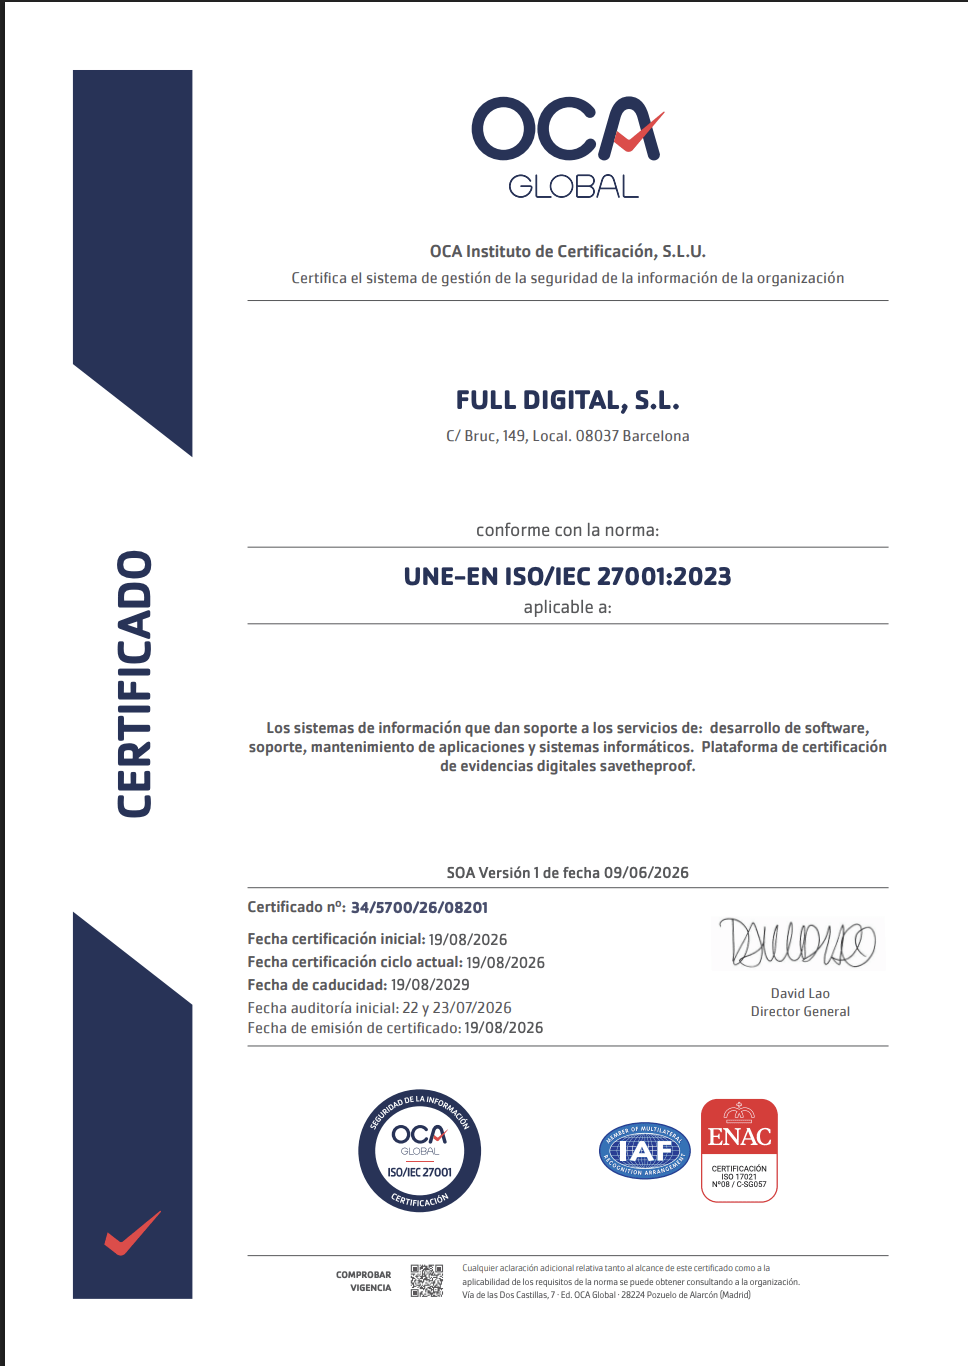
En SaveTheProof hemos conseguido el certificado ISO 27001, un reconocimiento que refuerza nuestra apuesta por la seguridad de la información.
Esta certificación confirma que el sistema de gestión evaluado cumple los requisitos de la norma dentro del alcance indicado en el certificado.
Para nosotros, la seguridad es una parte esencial del servicio. Cada día ayudamos a profesionales, empresas y particulares a conservar información digital que puede ser importante.
Por eso, contar con procedimientos claros para gestionar los riesgos y proteger la información es fundamental.
Además, esta certificación se suma a nuestra conformidad con el Esquema Nacional de Seguridad (ENS), categoría Media, dentro del ámbito establecido en su correspondiente certificado.
Ambos reconocimientos reflejan nuestra apuesta por una gestión responsable de la seguridad y la mejora continua de nuestros servicios.
¿Qué beneficios aporta la ISO 27001 a los usuarios de SaveTheProof?
Cuando utilizas una plataforma digital, es importante conocer cómo gestiona la seguridad la empresa que ofrece el servicio.
Esto cobra especial importancia cuando necesitas conservar documentos, páginas web u otros contenidos que podrían utilizarse como pruebas.
La certificación ISO 27001 ofrece ventajas como las siguientes:
- Mayor confianza: una entidad independiente ha evaluado el sistema de gestión de seguridad.
- Gestión de riesgos: existe un proceso definido para identificar amenazas y decidir cómo tratarlas.
- Procesos documentados: las responsabilidades y las medidas de seguridad están organizadas.
- Revisiones periódicas: el sistema se somete a controles y auditorías para comprobar su funcionamiento.
- Mejora continua: la empresa debe revisar y adaptar su sistema de gestión ante nuevos riesgos.
Estas ventajas son importantes para abogados, peritos informáticos, investigadores OSINT, departamentos legales y empresas que trabajan con información sensible.
Imagina una empresa que detecta una publicación que perjudica su reputación. Antes de que desaparezca, necesita conservar una evidencia de su contenido.
En este caso, debe valorar tanto el procedimiento utilizado para certificar la publicación como la seguridad de la plataforma que presta el servicio.
La ISO 27001 aporta confianza sobre la gestión de seguridad del proveedor. La certificación de la publicación, por su parte, permite documentar el contenido mediante mecanismos técnicos específicos.
Son dos funciones diferentes que pueden complementarse.
ISO 27001, ENS y certificación digital con validez legal: diferencias
Aunque estos conceptos están relacionados con la seguridad y la confianza digital, no significan lo mismo.
Es importante conocer sus diferencias para entender qué acredita cada certificación:
- ISO 27001: acredita que un sistema de gestión de seguridad cumple unos requisitos internacionales dentro de un alcance determinado.
- Esquema Nacional de Seguridad (ENS): establece requisitos de seguridad para los sistemas incluidos en su ámbito de aplicación en España.
- Certificado de evidencia digital: permite documentar información electrónica mediante procesos de captura, fechado y protección de su integridad.
La ISO 27001 y el ENS se centran en la seguridad de los sistemas y su gestión. Los certificados de evidencias digitales tienen una finalidad diferente.
Estos últimos pueden servir para documentar contenidos y aportar información técnica que ayude a comprobar determinadas características de una evidencia.
En SaveTheProof utilizamos mecanismos como la firma electrónica avanzada, los metadatos técnicos y el sello de tiempo cualificado, según las características de cada servicio.
Un sello de tiempo cualificado permite vincular unos datos con una fecha y una hora mediante un servicio regulado por la normativa europea.
El Reglamento eIDAS reconoce a estos sellos una presunción de exactitud de la fecha y hora indicadas y de integridad de los datos vinculados.
Sin embargo, esto no significa que cualquier prueba digital vaya a ser aceptada automáticamente en un juicio o que no pueda ser discutida.
Su valoración depende del contenido, del procedimiento utilizado y de las normas aplicables a cada caso.
En resumen, ISO 27001 acredita la gestión de seguridad de una organización, mientras que los certificados de evidencias digitales documentan información mediante mecanismos técnicos.
¿Cómo ayuda SaveTheProof a certificar evidencias digitales con validez legal?
SaveTheProof es una plataforma LegalTech que permite capturar y conservar evidencias digitales de manera online.
Nuestros servicios ayudan a documentar contenidos que pueden cambiar, desaparecer o resultar relevantes en una reclamación o investigación.
Según el tipo de información que necesites conservar, puedes elegir entre distintas soluciones:
- Certificado de Sesión de Navegación Web: permite registrar una navegación mediante vídeo y archivos asociados. Es útil para documentar publicaciones en redes sociales, contenidos interactivos y procesos online.
- Certificado de Página Web: captura el contenido accesible de una dirección web. Puede utilizarse para conservar anuncios, ofertas o condiciones comerciales antes de que cambien.
- Certificado de Fichero: documenta la existencia y las características de archivos digitales, como documentos, fotografías o audios, mediante mecanismos de identificación e integridad.
Los certificados incorporan información técnica que ayuda a comprobar cuándo se realizó el proceso y si los archivos conservan sus datos originales.
Por ejemplo, un hash criptográfico es una huella digital calculada a partir de un archivo. Si el archivo cambia, su huella también puede cambiar, lo que permite detectar modificaciones.
El proceso para certificar una evidencia digital es sencillo:
- 1. Identifica el contenido: decide qué página web, navegación o archivo necesitas conservar.
- 2. Elige el servicio: selecciona el certificado que mejor se adapte al contenido.
- 3. Realiza la certificación: sigue el proceso indicado por la plataforma para generar la evidencia.
- 4. Guarda los archivos: conserva el certificado y la documentación asociada para futuras comprobaciones.
También ofrecemos soluciones para empresas que necesitan certificar contenidos de forma periódica o automatizada.
Entre ellas se encuentran WebTrack, la certificación de páginas web en lote y la integración mediante API REST.
Además, disponemos de un servicio de verificación de certificados para comprobar determinados aspectos de su autenticidad e integridad.
Con más de 2.000 clientes y más de 150.000 certificados emitidos, SaveTheProof cuenta con una amplia trayectoria en el sector de las evidencias digitales.
La obtención de ISO 27001 refuerza nuestro compromiso de seguir ofreciendo estos servicios con una gestión de seguridad sometida a estándares internacionales.
Preguntas frecuentes sobre el certificado ISO 27001 (FAQs)
¿Es obligatorio el certificado ISO 27001 en España?
No es obligatorio para todas las empresas. Sin embargo, algunos clientes o contratos pueden exigirlo como prueba de que existe un sistema de gestión de seguridad certificado.
¿Cuánto tiempo es válido un certificado ISO 27001?
Normalmente forma parte de un ciclo de tres años, con auditorías de seguimiento. Su validez depende de que se mantengan los requisitos y de las fechas indicadas en el certificado.
¿Quién emite los certificados ISO 27001?
Los emiten organismos de certificación independientes. ISO desarrolla la norma internacional, pero no certifica directamente a las empresas.
¿Qué diferencia hay entre ISO 27001 e ISO 27002?
ISO 27001 establece los requisitos que debe cumplir un sistema de gestión para certificarse. ISO 27002 ofrece recomendaciones sobre cómo aplicar controles de seguridad.
¿Cómo comprobar si una empresa tiene ISO 27001?
Consulta el titular, el organismo certificador, el número, el alcance y las fechas del certificado. También puedes verificarlo con la entidad emisora o en registros disponibles.
¿La certificación ISO 27001 garantiza el cumplimiento del RGPD?
No. ISO 27001 ayuda a gestionar la seguridad de la información, pero el RGPD establece obligaciones específicas para proteger los datos personales.
SaveTheProof: compromiso con la seguridad y las evidencias digitales
La obtención del certificado ISO 27001 es un paso más en nuestro compromiso con la seguridad de la información y la mejora continua.
Esta certificación complementa nuestra experiencia en la captura y conservación de evidencias digitales, donde la integridad, el fechado y la documentación técnica son aspectos fundamentales.
Si necesitas conservar una página web, registrar una sesión de navegación o certificar un archivo, en SaveTheProof encontrarás soluciones adaptadas a distintas necesidades.
Descubre nuestros servicios de certificación de evidencias digitales con validez legal y protege información importante antes de que cambie o desaparezca.
PRUÉBALO GRATIS. Puedes conocer la plataforma durante siete días con una prueba formativa. Los certificados de esta modalidad incluyen marca de agua y no tienen validez legal.
Para obtener certificados de evidencias digitales con validez legal, debes utilizar las modalidades de pago correspondientes.