

La seguretat de la informació és essencial per a qualsevol empresa que treballa amb dades i documents digitals. Protegir aquesta informació requereix mesures de seguretat i una bona gestió dels riscos.
El certificat ISO 27001 acredita que una organització compleix els requisits internacionals per gestionar la seguretat de la informació dins d’un àmbit definit.
A SaveTheProof hem obtingut la certificació ISO 27001. És un nou pas en el nostre compromís amb la seguretat, la protecció de les dades i la confiança dels nostres usuaris.
T’expliquem què significa aquesta certificació, quins avantatges ofereix i com es relaciona amb els nostres serveis de certificació d’evidències digitals amb validesa legal.
Què és el certificat ISO 27001?
La ISO/IEC 27001 és una norma internacional que estableix els requisits per protegir i gestionar de manera segura la informació d’una organització.
Va ser desenvolupada per l’Organització Internacional de Normalització (ISO) i la Comissió Electrotècnica Internacional (IEC).
El seu objectiu és ajudar les empreses a crear i mantenir un Sistema de Gestió de la Seguretat de la Informació (SGSI).
Un SGSI és un conjunt de normes internes, processos i mesures que permeten identificar riscos i protegir la informació davant de possibles amenaces.
Per tant, obtenir un certificat ISO 27001 significa que una entitat independent ha comprovat que el sistema de gestió compleix els requisits de la norma.
Aquesta avaluació es duu a terme sobre unes activitats, uns processos i uns sistemes concrets. És el que es coneix com l’abast de la certificació.
L’edició de referència és la ISO/IEC 27001:2022. El 2024 es va publicar una modificació relacionada amb la consideració del canvi climàtic en el context de les organitzacions.
És una certificació reconeguda internacionalment. Segons l’ISO Survey 2024, es van registrar 96.709 certificats ISO/IEC 27001 i 179.877 emplaçaments certificats arreu del món.
Aquestes xifres mostren la seva importància internacional, tot i que no representen necessàriament el nombre d’empreses certificades.
Per a què serveix la norma ISO 27001 i quins requisits estableix?
La norma ISO 27001 ajuda les empreses a protegir les seves dades i els seus sistemes mitjançant una gestió organitzada de la seguretat.
No es tracta únicament d’instal·lar antivirus o protegir els equips informàtics. També exigeix establir responsabilitats, analitzar riscos i revisar les mesures de protecció.
Per aconseguir-ho, la norma inclou diversos requisits:
- Definir què es protegeix: identificar la informació, els sistemes i els processos que formen part del sistema de gestió.
- Assignar responsabilitats: establir qui s’encarrega d’aplicar i supervisar les mesures de seguretat.
- Analitzar els riscos: detectar amenaces que puguin afectar les dades i valorar-ne les possibles conseqüències.
- Aplicar controls: escollir mesures de seguretat adequades per reduir o gestionar els riscos detectats.
- Fer auditories: comprovar periòdicament que les mesures funcionen i que es compleixen els requisits.
- Millorar contínuament: corregir problemes i adaptar el sistema a noves amenaces o necessitats.
La norma també inclou controls de seguretat de referència. Cada organització ha de determinar quins necessita segons els seus riscos i justificar-ne l’elecció.
Confidencialitat, integritat i disponibilitat de la informació
La ISO 27001 es basa en tres principis fonamentals per protegir la informació:
- Confidencialitat: només les persones autoritzades poden accedir a la informació.
- Integritat: les dades s’han de mantenir completes i protegides davant de modificacions no autoritzades.
- Disponibilitat: la informació i els sistemes han de ser accessibles quan els usuaris autoritzats els necessitin.
Per exemple, una empresa ha de controlar qui pot consultar els seus documents, evitar modificacions indegudes i disposar de mesures per respondre davant de fallades dels seus sistemes.
La ISO 27001 ajuda a organitzar aquestes mesures. No garanteix una seguretat absoluta, però permet gestionar els riscos de manera ordenada i verificable.
SaveTheProof obté la certificació ISO 27001
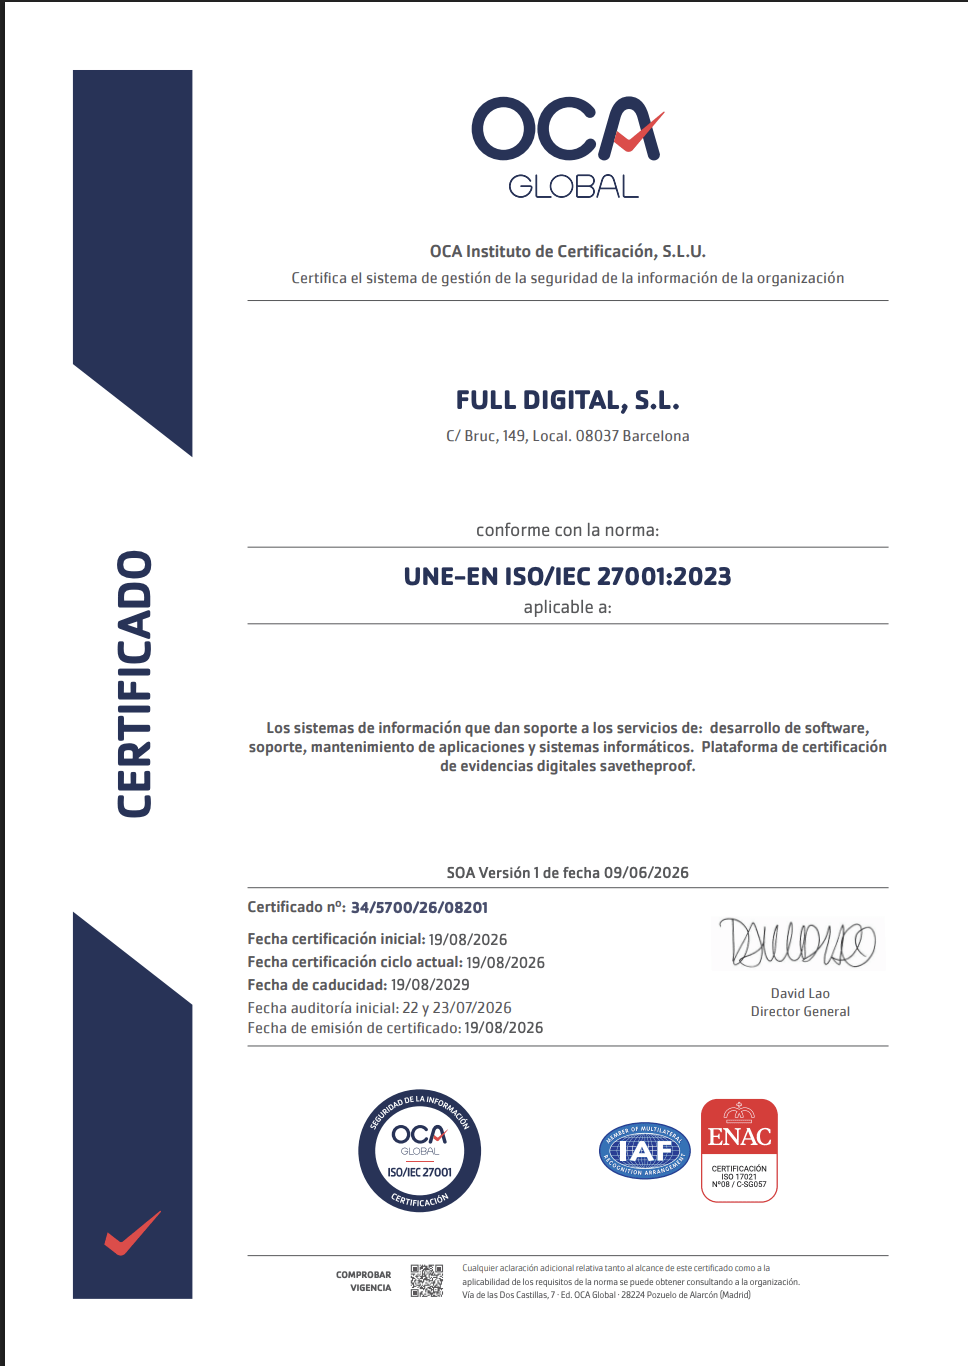
A SaveTheProof hem aconseguit el certificat ISO 27001, un reconeixement que reforça la nostra aposta per la seguretat de la informació.
Aquesta certificació confirma que el sistema de gestió avaluat compleix els requisits de la norma dins de l’abast indicat al certificat.
Per a nosaltres, la seguretat és una part essencial del servei. Cada dia ajudem professionals, empreses i particulars a conservar informació digital que pot ser important.
Per això, disposar de procediments clars per gestionar els riscos i protegir la informació és fonamental.
A més, aquesta certificació se suma a la nostra conformitat amb l’Esquema Nacional de Seguretat (ENS), categoria mitjana, dins de l’àmbit establert al certificat corresponent.
Tots dos reconeixements reflecteixen la nostra aposta per una gestió responsable de la seguretat i la millora contínua dels nostres serveis.
Quins beneficis aporta la ISO 27001 als usuaris de SaveTheProof?
Quan utilitzes una plataforma digital, és important saber com gestiona la seguretat l’empresa que ofereix el servei.
Això és especialment rellevant quan necessites conservar documents, pàgines web o altres continguts que es podrien utilitzar com a proves.
La certificació ISO 27001 ofereix avantatges com els següents:
- Més confiança: una entitat independent ha avaluat el sistema de gestió de la seguretat.
- Gestió de riscos: existeix un procés definit per identificar amenaces i decidir com abordar-les.
- Processos documentats: les responsabilitats i les mesures de seguretat estan organitzades.
- Revisions periòdiques: el sistema se sotmet a controls i auditories per comprovar-ne el funcionament.
- Millora contínua: l’empresa ha de revisar i adaptar el seu sistema de gestió davant de nous riscos.
Aquests avantatges són importants per a advocats, pèrits informàtics, investigadors OSINT, departaments jurídics i empreses que treballen amb informació sensible.
Imagina una empresa que detecta una publicació que perjudica la seva reputació. Abans que desaparegui, necessita conservar una evidència del seu contingut.
En aquest cas, ha de valorar tant el procediment utilitzat per certificar la publicació com la seguretat de la plataforma que presta el servei.
La ISO 27001 aporta confiança sobre la gestió de la seguretat del proveïdor. La certificació de la publicació, per la seva banda, permet documentar el contingut mitjançant mecanismes tècnics específics.
Són dues funcions diferents que es poden complementar.
ISO 27001, ENS i certificació digital amb validesa legal: diferències
Tot i que aquests conceptes estan relacionats amb la seguretat i la confiança digital, no signifiquen el mateix.
És important conèixer-ne les diferències per entendre què acredita cada certificació:
- ISO 27001: acredita que un sistema de gestió de la seguretat compleix uns requisits internacionals dins d’un abast determinat.
- Esquema Nacional de Seguretat (ENS): estableix requisits de seguretat per als sistemes inclosos en el seu àmbit d’aplicació a Espanya.
- Certificat d’evidència digital: permet documentar informació electrònica mitjançant processos de captura, datació i protecció de la seva integritat.
La ISO 27001 i l’ENS se centren en la seguretat dels sistemes i la seva gestió. Els certificats d’evidències digitals tenen una finalitat diferent.
Aquests últims poden servir per documentar continguts i aportar informació tècnica que ajudi a comprovar determinades característiques d’una evidència.
A SaveTheProof utilitzem mecanismes com la signatura electrònica avançada, les metadades tècniques i el segell de temps qualificat, segons les característiques de cada servei.
Un segell de temps qualificat permet vincular unes dades amb una data i una hora mitjançant un servei regulat per la normativa europea.
El Reglament eIDAS reconeix a aquests segells una presumpció d’exactitud de la data i l’hora indicades i d’integritat de les dades vinculades.
Tanmateix, això no significa que qualsevol prova digital s’hagi d’acceptar automàticament en un judici o que no es pugui qüestionar.
La seva valoració depèn del contingut, del procediment utilitzat i de les normes aplicables a cada cas.
En resum, la ISO 27001 acredita la gestió de la seguretat d’una organització, mentre que els certificats d’evidències digitals documenten informació mitjançant mecanismes tècnics.
Com ajuda SaveTheProof a certificar evidències digitals amb validesa legal?
SaveTheProof és una plataforma LegalTech que permet capturar i conservar evidències digitals en línia.
Els nostres serveis ajuden a documentar continguts que poden canviar, desaparèixer o ser rellevants en una reclamació o investigació.
Segons el tipus d’informació que necessitis conservar, pots escollir entre diferents solucions:
- Certificat de Sessió de Navegació Web: permet enregistrar una sessió de navegació mitjançant vídeo i arxius associats. És útil per documentar publicacions a les xarxes socials, continguts interactius i processos en línia.
- Certificat de Pàgina Web: captura el contingut accessible d’una adreça web. Es pot utilitzar per conservar anuncis, ofertes o condicions comercials abans que canviïn.
- Certificat de Fitxer: documenta l’existència i les característiques de fitxers digitals, com ara documents, fotografies o àudios, mitjançant mecanismes d’identificació i integritat.
Els certificats incorporen informació tècnica que ajuda a comprovar quan es va dur a terme el procés i si els fitxers conserven les seves dades originals.
Per exemple, un hash criptogràfic és una empremta digital calculada a partir d’un fitxer. Si el fitxer canvia, la seva empremta també pot canviar, cosa que permet detectar modificacions.
El procés per certificar una evidència digital és senzill:
- 1. Identifica el contingut: decideix quina pàgina web, sessió de navegació o fitxer necessites conservar.
- 2. Escull el servei: selecciona el certificat que s’adapti millor al contingut.
- 3. Fes la certificació: segueix el procés indicat per la plataforma per generar l’evidència.
- 4. Desa els fitxers: conserva el certificat i la documentació associada per a futures comprovacions.
També oferim solucions per a empreses que necessiten certificar continguts de manera periòdica o automatitzada.
Entre aquestes opcions hi ha WebTrack, la certificació de pàgines web per lots i la integració mitjançant API REST, disponibles a través de les tarifes Unlimited i Unlimited+API, segons les funcionalitats incloses en cada modalitat.
A més, disposem d’una eina de verificació en línia que permet pujar un certificat i comprovar si és vàlid i si no ha estat manipulat.
Amb més de 2.000 clients i més de 150.000 certificats emesos, SaveTheProof té una àmplia trajectòria en el sector de les evidències digitals.
L’obtenció de la ISO 27001 reforça el nostre compromís de continuar oferint aquests serveis amb una gestió de la seguretat sotmesa a estàndards internacionals.
Preguntes freqüents sobre el certificat ISO 27001 (FAQs)
És obligatori el certificat ISO 27001 a Espanya?
No és obligatori per a totes les empreses. Tanmateix, alguns clients o contractes el poden exigir com a prova que existeix un sistema de gestió de la seguretat certificat.
Quant de temps és vàlid un certificat ISO 27001?
Normalment forma part d’un cicle de tres anys, amb auditories de seguiment. La seva validesa depèn que es mantinguin els requisits i de les dates indicades al certificat.
Qui emet els certificats ISO 27001?
Els emeten organismes de certificació independents. ISO desenvolupa la norma internacional, però no certifica directament les empreses.
Quina diferència hi ha entre la ISO 27001 i la ISO 27002?
La ISO 27001 estableix els requisits que ha de complir un sistema de gestió per obtenir la certificació. La ISO 27002 ofereix recomanacions sobre com aplicar controls de seguretat.
Com es pot comprovar si una empresa té la certificació ISO 27001?
Consulta el titular, l’organisme certificador, el número, l’abast i les dates del certificat. També pots verificar-lo amb l’entitat emissora o als registres disponibles.
La certificació ISO 27001 garanteix el compliment de l’RGPD?
No. La ISO 27001 ajuda a gestionar la seguretat de la informació, però el Reglament general de protecció de dades (RGPD) estableix obligacions específiques per protegir les dades personals.
SaveTheProof: compromís amb la seguretat i les evidències digitals
L’obtenció del certificat ISO 27001 és un pas més en el nostre compromís amb la seguretat de la informació i la millora contínua.
Aquesta certificació complementa la nostra experiència en la captura i conservació d’evidències digitals, en què la integritat, la datació i la documentació tècnica són aspectes fonamentals.
Si necessites conservar una pàgina web, enregistrar una sessió de navegació o certificar un fitxer, a SaveTheProof trobaràs solucions adaptades a diferents necessitats.
Descobreix els nostres serveis de certificació d’evidències digitals amb validesa legal i protegeix informació important abans que canviï o desaparegui.
PROVA-HO GRATIS. Pots conèixer la plataforma durant set dies amb una prova formativa. Els certificats d’aquesta modalitat inclouen una marca d’aigua i no tenen validesa legal.
Per obtenir certificats d’evidències digitals amb validesa legal, has d’utilitzar les modalitats de pagament corresponents.